
Foxit PDF Reader'daki Tasarım Hatası, Zararlı Yazılım Dağıtımı için Kullanılıyor
Foxit PDF Reader'daki Açık, Zararlı Yazılım Saldırılarına Kapı Aralıyor
 ms.fatrat
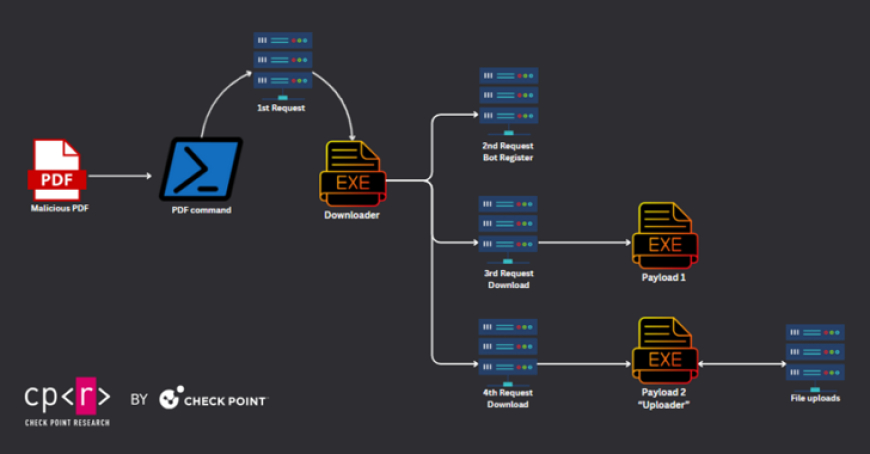
Foxit PDF Reader'da bulunan bir tasarım hatası, çeşitli zararlı yazılımların dağıtımı için tehdit aktörleri tarafından kullanılmaktadır. Check Point'in raporuna göre, bu exploit, kullanıcıları zararlı komutları çalıştırmaya ikna eden güvenlik uyarıları tetiklemektedir. Adobe Acrobat Reader bu exploite karşı hassas değildir, bu da düşük tespit oranına katkıda bulunur.
Sorunun kaynağı, uygulamanın kullanıcıları belgeye güvenip güvenmeyeceklerini sorarken "OK" seçeneğini varsayılan olarak belirlemesidir. "OK" tıklanınca, zararlı bir yükü indirip çalıştırmak için ikinci bir pop-up gösterilir ve burada da "Open" seçeneği varsayılan olarak seçilmiştir. Araştırmacı Antonis Terefos, kullanıcıların ilk mesajı okuma şansı olsaydı, ikinci mesajı okumadan "Kabul Et" seçeneğine tıklayacaklarını belirtmiştir.


